Останніми місяцями країни, що мають вихід до Балтійського моря, зіткнулися з хвилею незрозумілих інцидентів: прокладені дном електричні та телекомунікаційні кабелі почали регулярно виходити з ладу.
Держоргани, які займаються розслідуванням, зокрема прокуратура Швеції, вважають [2], що щонайменше частина пригод стали наслідком ненавмисних дій: недосвідченості екіпажів, поганого стану суден і непростих погодних умов. Однак багато політиків та експертів з країн регіону впевнені [3], що збіги не випадкові і за тим, що відбувається, стоїть Кремль, зазначає видання Нова газета Європа [4].
На тлі цих підозр у НАТО рішили запустити [5] місію "Балтійський вартовий" для охорони акваторії та підводної інфраструктури. Альянс вважає, що останні інциденти - це тільки частина частина російських гібридних операцій, за допомогою яких Москва промацує "червоні лінії" НАТО, не переходячи поріг, який дає змогу Альянсу використовувати знамениту 5-ту статтю про колективну оборону.
Що насправді відбувалося з кабелями в Балтійському морі і чим сучасна тактика Кремля нагадує часи холодної війни, розбирався оглядач європейської та міжнародної політики "Нової-Європа" Микола Першин.
26 січня кораблі країн НАТО, задіяні в операції "Балтійський вартовий", направилися [6] до місця пошкодження оптоволоконного кабелю передавання даних між Швецією і Латвією, прокладеного дном Балтійського моря. У цей момент там перебували три судна з російськими вантажами або екіпажами.
Власник Silver Dania відразу згодився [7] співпрацювати зі слідством. Судно ходить під норвезьким прапором, але екіпаж складається з громадян РФ. Silver Dania перепровадили в норвезький порт Тромсе, а приблизно через добу відпустили: жодних ознак причетності до розриву кабелю знайти не вдалося.
Читайте також: Загроза для інтернету: росія може дістатися до підводних кабелів [8]
Другим судном, що перебувало неподалік від місця обриву кабелю, був танкер Pskov, який перевозив російський скраплений природний газ (СПГ) і зареєстрований на Барбадосі. Але капітан корабля відхилив [6] прохання зупинитися і, пославшись на міжнародне законодавство, точніше, на положення про те, що не можна насильно затримати судно в нейтральних водах, продовжив шлях із Туреччини в Ленінградську область.
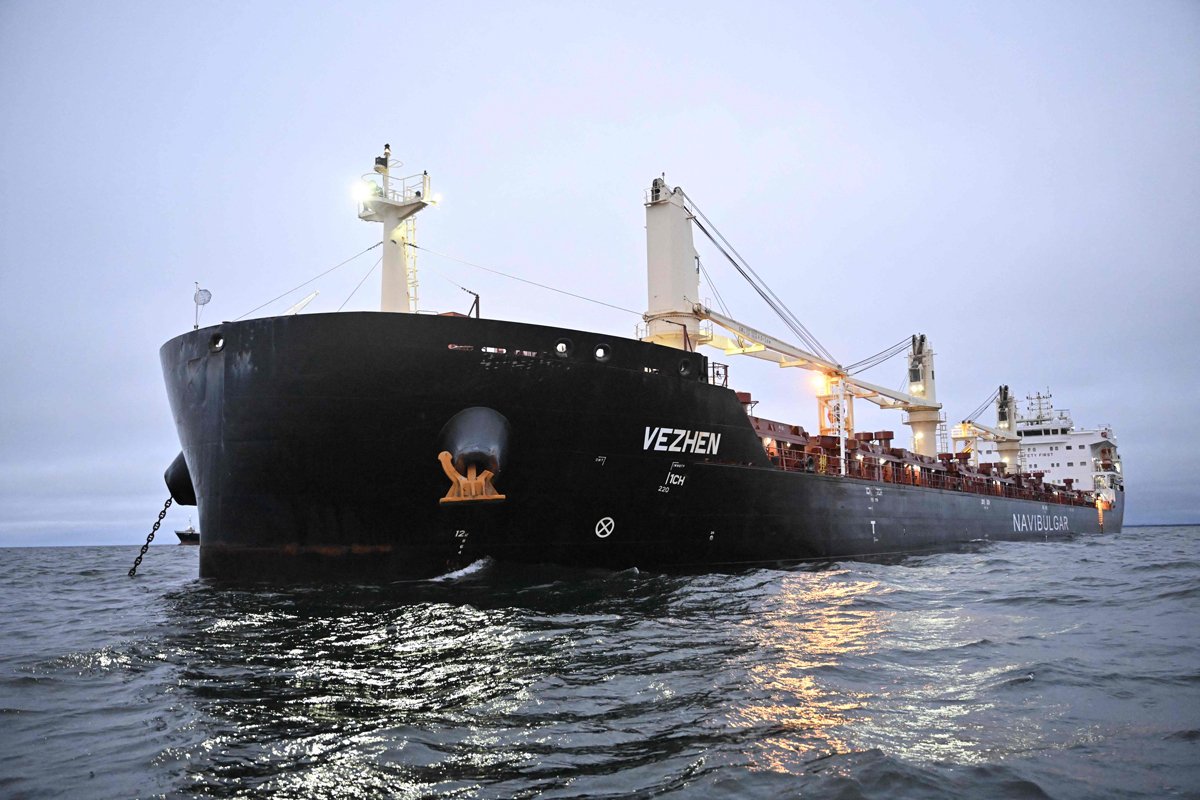
Третє судно - зареєстрований на Мальті суховантаж Vezhen, який двома днями раніше вийшов із порту Усть-Луга, - перехопити вдалося. Його перепровадили у шведський порт і заарештували на час розслідування, яке почала прокуратура королівства.
Експлуатацією Vezhen займається болгарська судноплавна компанія Navigation Maritime Bulgare, але, як запевняється [9], реальний її власник - зареєстрована влітку 2022 року організація Hai Kuo Shipping 2015B, за якою стоїть китайський держбанк ICBC. У болгарській компанії запевнили [10], що ні про яку диверсію не йдеться: може, судно і пошкодило кабель, але абсолютно випадково через погану погоду. Китайська сторона подію вважала за краще не коментувати.
3 лютого суховантаж Vezhen відпустили. Саме він, як з'ясувалося, і став винуватцем розриву кабелю, але в диверсії, як завірили [2] у прокуратурі Швеції, Vezhen не звинувачують. Причинами події було оголошено погані погодні умови і "недоліки в управлінні та технічному стані" судна.
Вантажне судно Vezhen, зупинене для перевірки шведською владою, біля узбережжя Карлскрони, Швеція, 27 січня 2025 року. Фото: Johan Nilsson / TT News Agency / AFP / Scanpix / LETA
Інцидент, що трапився 26 січня, не привернув би стільки уваги, якби не ціла низка схожих епізодів у Балтійському морі: з жовтня 2023 року їх налічується [11] понад десять.
Саме в жовтні 2023-го сталися перші інциденти - розрив двох телекомунікаційних кабелів і витік на підводному газопроводі Balticconnector між Фінляндією та Естонією. Трубопровід було оперативно перекрито, витік зупинили.
18 листопада 2024-го був розірваний [12] телекомунікаційний кабель C-Lion1 [13], прокладений між Фінляндією та Німеччиною. Приблизно в ті самі дні литовська телекомунікаційна компанія Telia Lietuva зафіксувала [14] обрив кабелю зв'язку [15] між Литвою і Швецією.
На Різдво, 25 грудня 2024 року, відбулося [16] аварійне вимкнення кабелю постійного струму EstLink 2, яким здебільшого надходить електроенергія з Фінляндії до Естонії. Тоді ж виявилися пошкодженими [17] чотири комунікаційні кабелі, що йдуть з Фінляндії по дну Балтійського моря до інших країн.
А 12 січня шведські ЗМІ повідомили [18] про спробу пошкодження підводного електрокабелю NordBalt [19], що з'єднує Литву і Швецію.
Коментуючи 2023 року те, що сталося з Balticconnector, президент Фінляндії Саулі Нііністьо, який обіймав тоді посаду президента Фінляндії, серед іншого згадав [20], що пошкодження могло бути спричинене "зовнішнім впливом". Але з кожним новим подібним випадком заяви влади європейських країн ставали все більш прямолінійними.
Читайте також: Гібридна підводна війна: загрози для ЄС [21]
Так, у листопаді 2024 року глава Міноборони Німеччини Борис Пісторіус припустив [22], що йдеться про диверсії, називаючи пошкодження кабелів "явною ознакою того, що щось відбувається". Наприкінці року глава МЗС Естонії Маргус Цахкна зазначив [23], що інциденти з критично важливою підводною інфраструктурою стали настільки частими, що важко списувати все на випадковості або некомпетентність моряків. Уже цього року прем'єр-міністр Швеції Ульф Крістерссон повідомив [24], що, хоча королівство і не звинувачує нікого в диверсіях, влада "не настільки наївна", щоб виключити сценарій із цілеспрямованими підривними діями.
Подібні заяви об'єднує одна помітна риса: всі промовці явно підозрюють у події Кремль, але не висувають прямих звинувачень, наголошуючи на необхідності ретельного розслідування інцидентів.
Причина, ймовірно, в тому, що подібні диверсії цілком вписуються в стратегію Москви, але неспростовних доказів, незважаючи на вже більш ніж десяток епізодів, виявити не вдається.
Не склалося поки що консенсусу з питання про те, чи є в тому, що відбувається, "рука Москви", і на Заході загалом.
У середині січня The Washington Post випустила [25] резонансний матеріал, у якому, спираючись на джерела в розвідках кількох країн, стверджувала, що, найімовірніше, кабелі було пошкоджено не внаслідок диверсії, а випадково через недосвідченість екіпажів.
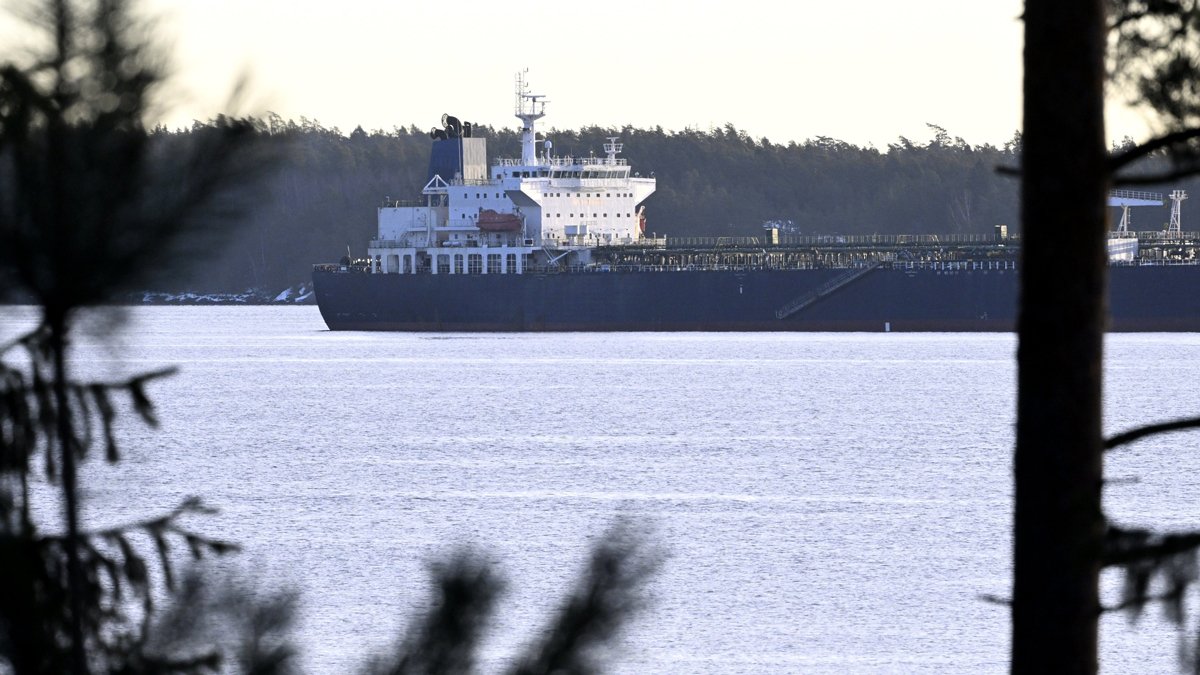
Як приклад наводилася ситуація з судном Eagle S, яке ходить під прапором Островів Кука і, як запевняють [26] експерти, належить тіньовому флоту Росії, який дає їй змогу експортувати нафту в обхід санкційних обмежень. Eagle S, який вийшов [27] 6 січня з Усть-Луги, був затриманий службами Фінляндії в рамках розслідування справи про пошкодження електрокабелю Estlink 2, а потім і заарештований [28].
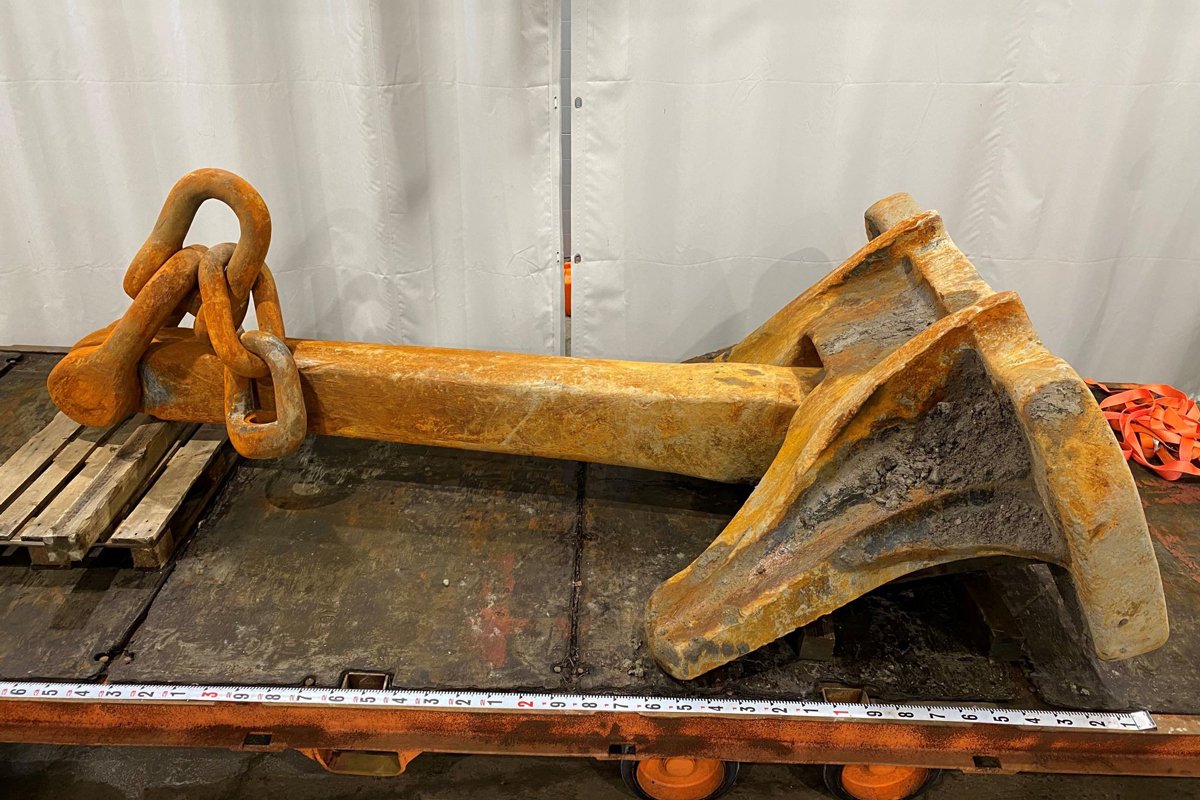
У Гельсінкі підозрюють, що моряки навмисно опустили якір на дно і протягнули його десятки кілометрів, щоб пошкодити кабелі. Але опитані The Washington Post представники спецслужб припускають [25]: йдеться про некомпетентність. Це ж затверджує [25] і адвокат Херман Лунгберг, який представляє інтереси власників Eagle S.
Нафтовий танкер Eagle S стоїть на якорі біля порту Кілпілахті у Фінській затоці, Фінляндія, 16 січня 2025 року. Фото: Heikki Saukkomaa / Lehtikuva / Sipa USA / Vida Press
Така тактика захисту від звинувачень у саботажі поширена. Наприклад, у серпні 2024 року гонконгська газета South China Morning Post повідомляла [29] з посиланням на свої джерела, що Пекін передав владі Естонії та Фінляндії матеріали власного розслідування інциденту з газопроводом Balticconnector. Висновок був таким: китайський корабель Newnew Polar Bear винен у події, але "причиною інциденту став сильний шторм".
У прихильників цієї версії є вагомий аргумент - статистика [30] Міжнародного комітету із захисту кабелів (ICPC), з якої випливає:
у світі щорічно фіксують 150-200 випадків пошкодження підводних кабелів, і основні причини - "випадкові дії людини, наприклад, риболовля і [помилкова] постановка на якір".
Остаточних висновків співрозмовники The Washington Post, чиї слова цитуються в статті, не робили. Але це не завадило російським чиновникам заявити [31]: усім, хто звинувачував Москву, тепер треба вибачитися. Кремль визнав журналістський матеріал визнанням того, що всі натяки й підозри щодо ролі Москви справді були "абсурдними" і "сміховинними" [32].
Читайте також: Російські траулери навмисно нищать підводні кабелі у водах Норвегії [33]
Однак у самому Балтійському регіоні експерти поставилися до матеріалу The Washington Post зі скепсисом. Так, у коментарі "Новой-Европа" експерт Міжнародного центру оборони та безпеки (ICDS, Естонія) Марек Кохв [34] зазначає, що мета будь-яких гібридних атак - "замаскувати їх під нещасні випадки". "Це добре відомо з радянської доктрини диверсій. Якщо офіційні структури трактують такі події як випадковості - значить, мету досягнуто", - пояснює Кохв свою позицію.
Статистичні дані ICPC експерт вважає "корисними", але додає, що у випадку з Балтійським морем серйозні питання викликає тенденція: всі роки з моменту відновлення незалежності країн регіону на початку 1990-х нічого подібного не було, а "останні півтора року підводні кабелі почали пошкоджуватися регулярно". За словами Кохва, "можливо, є випадкові події", але "це не виключає того, що одна з російських тактик - це гібридні атаки на критичну інфраструктуру" країн Балтії.
Передбачуваний якір танкера Eagle S, піднятий із дна Фінської затоки, 8 січня 2025 року. Фото: Juha Harju / Lehtikuva / Sipa USA / Vida Press
Цієї позиції дотримується також європарламентарій від Фінляндії Пекка Товері, який раніше керував Головним управлінням військової розвідки країни. За його словами [35], "найголовніше у всіх гібридних операціях - мати [правдоподібні] підстави, щоб усе заперечувати", і, можливо, автори диверсій змогли такі підстави знайти.
Керівник морської групи НАТО, відповідальної за захист підводної інфраструктури, Ар'єн Варнаар звернув увагу [36] на те, що екіпаж не може не помічати впродовж "кількох сотень миль", що якір волочиться по морському дну. До того ж, додав він, занадто багато кораблів, які "поводяться дивно", вийшли з російських портів або йдуть у них.
Дивно - значить, багаторазово і непередбачувано змінюючи курс. Або сповільнюючись у районах, де прокладено підводні кабелі, а потім різко прискорюючись.
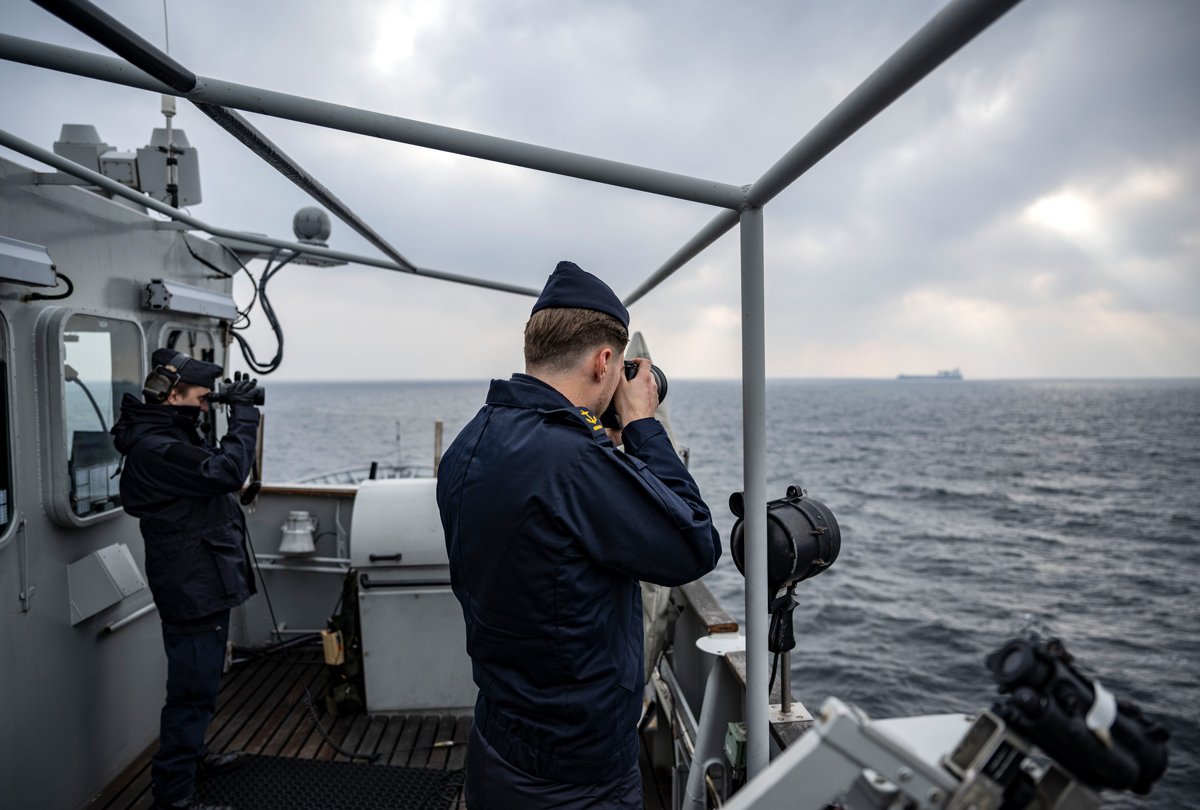
Тепер у НАТО за маневрами кораблів у Балтійському морі збираються стежити куди пильніше, ніж раніше. 14 січня цього року генсек Альянсу Марк Рютте оголосив [37] про початок місії Baltic Sentry ("Балтійський вартовий") з патрулювання Балтійського моря та швидкого реагування на загрози, що виникають. У місії задіяні фрегати, літаки морської патрульної авіації, морські безпілотники, підводні човни, супутники. Конкретні параметри Baltic Sentry не розголошуються: масштаби відрізнятимуться [37] від тижня до тижня, а НАТО не хоче "робити ворога обізнанішим, ніж він є зараз".
Очевидно, що приставити супровід до кожного з кораблів, що проходять морем, неможливо. У зв'язку з цим Альянс активно використовує [36] штучний інтелект, який допомагає виявляти описані вище аномалії.
Капітан Нільс Маркуссен, який бере участь у місії, розповів [36], що в результаті всіх зусиль час реакції на підозрілу поведінку скоротився до "півгодини або години". Для порівняння, під час одного з торішніх інцидентів корабель 17 годин волочив за собою опущений якір, і ніхто на це не звернув уваги.
Ще один елемент захисту інтересів Альянсу на Балтиці - створений [38] у травні 2024-го морський центр із забезпечення безпеки критичної підводної інфраструктури. Його завдання - координація зусиль між союзниками по НАТО, партнерами Альянсу і представниками приватного бізнесу - наприклад, власниками комунікаційних кабелів.
Ситуація на Балтиці була заявлена і серед тем для обговорення на брюссельському засіданні [39] глав МЗС країн ЄС 27 січня.
Шведські військові беруть участь в операції НАТО Baltic Sentry в Балтійському морі, 4 лютого 2025 року. Фото: Johan Nilsson / EPA
Перед початком зустрічі литовський міністр Кястутіс Будріс закликав [40] "посилити патрулювання і спостереження за тим, що перебуває в морі", а також чітко зрозуміти, як зупиняти підозрілі судна, щоб забезпечити неминучість настання відповідальності. "Пошкодили інфраструктуру, можливо, і ненавмисно, але ми прийдемо до вас і з'ясуємо, що сталося. Якщо ви зробили це навмисно, то будуть різного роду заходи у відповідь. ЄС треба пограти м'язами", - підкреслив він.
Утім, тоді ж стали зрозумілими настрої міністрів: усі вони впевнені, що інциденти в Балтійському морі - лише частина гібридних операцій з боку Росії, тому необхідно займати набагато активнішу позицію.
Так, за словами [41] глави МЗС Німеччини Анналени Бербок, саме цей регіон став "головним об'єктом розв'язаної Росією гібридної війни". А глава європейської дипломатії Кая Каллас того ж дня, як глави МЗС зібралися на зустріч, заявила [42] про необхідність підвищити обізнаність про гібридні загрози, з якими стикається Євросоюз, а також "обговорити, що ЄС може зробити" у зв'язку з цим.
Читайте також: Ще чотири кабелі зв'язку, що з'єднують Фінляндію та Естонію, вийшли з ладу [43]
Одне лише перерахування типів гібридних загроз, з якими стикаються розташовані на східних і північних рубежах НАТО країни, займе чимало місця.
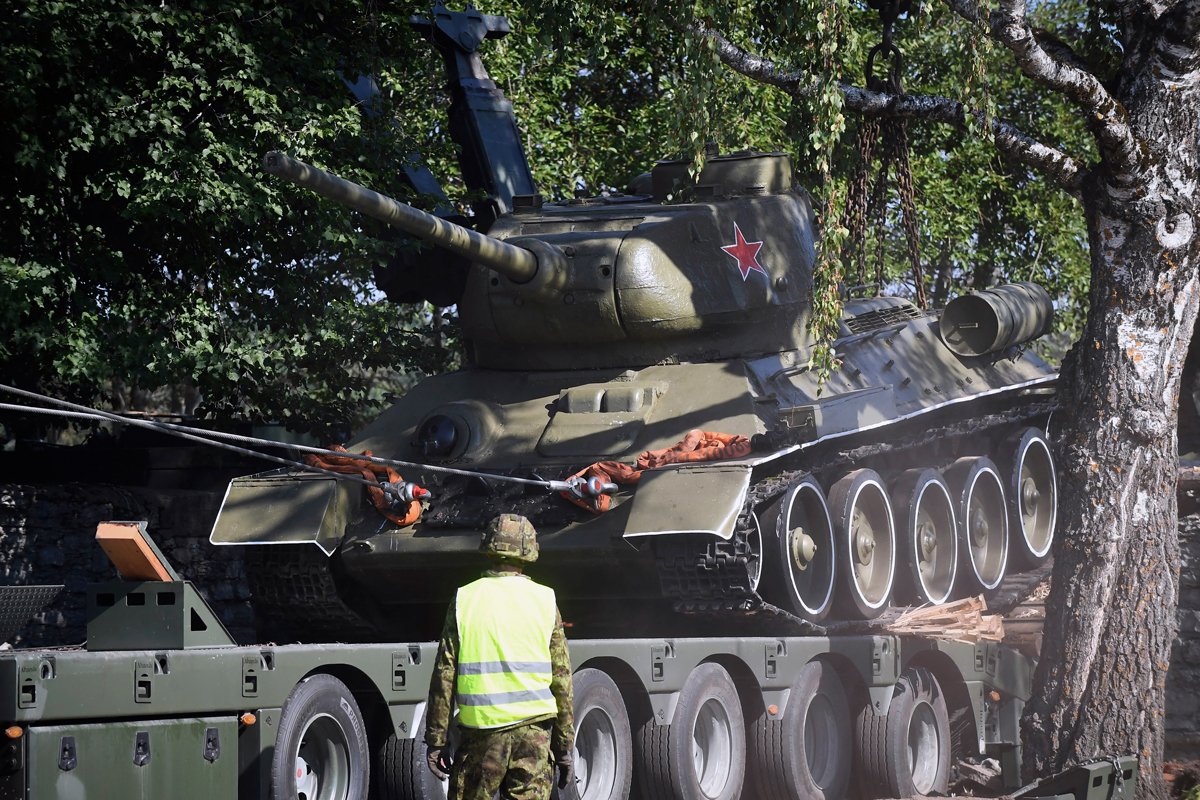
Перш за все, це кібератаки, яким періодично піддаються держслужби і приватні компанії. Наприклад, велика кібератака на Естонію була зафіксована [44] у серпні 2022-го, після того, як влада республіки вирішила демонтувати [45] меморіал із танком Т-34 у Нарві.
Демонтаж радянського танка Т-34 у Нарві, Естонія, 16 серпня 2022 року. Фото: Сергій Степанов / AP Photo / Scanpix / LETA
До гібридних загроз можна зарахувати й створення перешкод [46] GPS-навігації в повітряному просторі Балтійських країн. Минулого року від цього особливо страждали [47] авіарейси до Тарту.
Ще один тип гібридних загроз - маніпулювання потоками мігрантів [48]. У 2023 році, незабаром після вступу Фінляндії в НАТО, кількість нелегалів, які перетинають кордон республіки з боку Росії, стала різко зростати. У Гельсінкі запідозрили, що ця міграційна криза - справа рук Кремля, і закрили прикордонні пункти з РФ. Вони не працюють досі.
Восени минулого року схожі дії вжила [49] Норвегія, яка до цього залишалася єдиним членом Шенгенської угоди, що межує з РФ, і який не вводив серйозних обмежень для російських громадян. Норвезька влада вирішила встановити на кордоні майже 200-кілометровий паркан, зокрема, через "інструментальну міграцію" з російського боку.
Читайте також: У Балтійському морі знову пошкоджено підводний оптоволоконний кабель і знову поряд були кораблі повʼязані з РФ [50]
Який вигляд має міграційна криза у Фінляндії, яку більшість тут вважає справою рук Кремля
Кампанії з дезінформації представляють ще один спосіб гібридного впливу. Яскравий приклад - те, що відбувалося напередодні 7-9 лютого цього року, коли країни Балтії запланували добровільно відключитися від єдиної енергосистеми за участю Білорусі та Росії (БРЕЛЛ) та синхронізуватися з аналогічною європейською системою.
На естонських, латвійських і литовських сторінках у соцмережах розповсюджували [51] листівку російською мовою про необхідність готуватися до відключень електрики, запасатися водою, продуктами і готівкою. А портал Re:Baltica звернув увагу [52] на відеоролики, що з'явилися в мережі, такої собі блогерки з РФ, яка стверджує: після відключення від БРЕЛЛ у країнах Балтії почнеться "епоха дуже високих цін на світло". Однак, як з'ясувалося, якщо рахунки за електрику і збільшаться, наприклад, у Латвії, то не більше ніж на 5%.
Нарешті, до гібридних загроз відносять і зовсім вже відверті диверсії. Співрозмовники "Нової-Європа" в країнах Балтії нагадують про два інциденти в Таллінні в ніч на 8 грудня 2023 року. Тоді були розбиті [53] вікна особистого автомобіля міністра внутрішніх справ Естонії Лаурі Ляенеметса і головного редактора Rus.Delfi Андрія Шумакова. Слідство встановило [54], що винні діяли за дорученням російських спецслужб.
Усе це, як вважає Марек Кохв, - елементи "широкої стратегії російських структур, головна мета яких - посіяти страх у [західному] суспільстві".
Утім, у гібридних дій є й економічний сенс. Так, проблеми з кабелями загрожують фінансовими втратами для бізнесу, особливо враховуючи [37], що в загальносвітовому масштабі "1,3 млн кілометрів кабелів гарантують щоденне проходження фінансових транзакцій на суму 10 трлн доларів". Серед можливих наслідків - погіршення іміджу Балтії як транспортної артерії, підвищення страхових ставок для судноплавних компаній, які працюють у регіоні, і в результаті збільшення вартості транспортування товарів, не кажучи вже про значні фінансові витрати на ремонтні роботи. Наприклад, у грудні експерти підрахували [55], що ремонт електрокабелю Estlink 2 триватиме сім місяців і обійдеться в десятки мільйонів євро.
Читайте також: Гельсінська комісія США заслухала свідків і виявилось, що деякі країни ЄС бояться визнати масштаби російських підривних операцій [56]
Однак із зростаючою хвилею гібридних загроз, націлених, як пояснюють [57] у НАТО, на "розмиття ліній між війною і миром", стикаються не тільки країни, що мають вихід до Балтійського моря, - це спільна для всіх західних держав проблема.
Тому, на думку старшого наукового співробітника Chatham House Кіра Джайлза [58], "оборонні заходи, що мають на увазі лише реагування на те, що відбувається, можуть лише частково вирішити проблему". Значно дієвіший підхід - грати на випередження, тобто від самого початку донести до потенційних агресорів думку про неприпустимість різного роду диверсій.
Але це, як пророкує експерт у розмові з "Новою-Європою", "можливо, вимагатиме від Заходу більш рішучих і проактивних дій, ніж ті, на які він готовий зараз".
Проте тепер на порядку денному НАТО - ухвалення нової стратегії з протидії гібридним загрозам. Про такі плани розповів [59] в інтерв'ю Sky News помічник генерального секретаря НАТО з інновацій, гібридних дій і кібербезпеки Джеймс Аппатурай. Востаннє стратегію оновлювали 2015 року, але відтоді багато чого змінилося. Очікується, що документ ухвалять на наступному саміті НАТО, запланованому на червень цього року.
Одне з питань, над яким автори документа повинні будуть замислитися, - які конкретні умови застосування 5-ї статті статуту НАТО, що передбачає колективну відповідь союзників на загрозу ззовні. У тому, що така відповідь може стосуватися і гібридних загроз, у Північноатлантичному альянсі визначилися [60] ще 2016-го. Але таке рішення вимагає одностайності і, відповідно, буде ухвалено тільки в разі явної і беззастережної загрози.
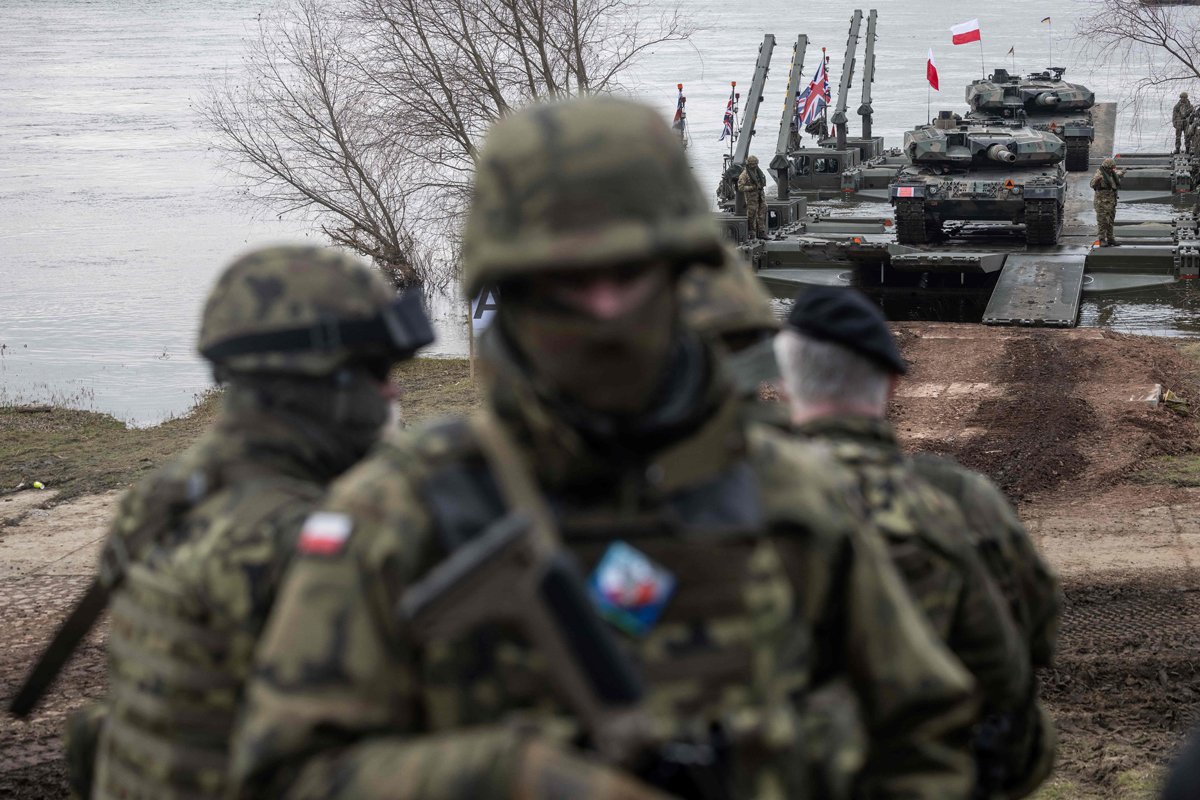
Польські солдати і танки беруть участь у військових навчаннях НАТО Dragon-24 у Корженєво на півночі Польщі, 4 березня 2024 року. Фото: Wojtek Radwanski / AFP / Scanpix / LETA
Тим часом, як визнають [61] в одному з аналітичних центрів, пов'язаних з ЄС і НАТО, Москва діє обережно. "Усвідомлюючи військову міць Альянсу" і "не прагнучи до прямого воєнного конфлікту із Заходом", Кремль хоче досягти "своєї стратегічної мети - ослаблення Європи та її союзників" за рахунок точкових гібридних дій. Такі методи можуть сприяти дестабілізації в ЄС і підірвати підтримку України об'єднанням, але при цьому залишаються нижчими за поріг застосування знаменитої 5-ї статті НАТО про колективну оборону.
За словами Марека Кохва, "проблема з гібридними загрозами в тому, що складно визначити межі, коли потрібно задіяти навіть 4-ту статтю". Ця стаття передбачає початок внутрішньонатовських консультацій, коли один із членів Альянсу вважає, що його "територіальна цілісність, політична незалежність або безпека" опинилися під загрозою. "НАТО не розкриває конкретних критеріїв, а Росія і Китай цим користуються", - зазначив Кохв.
У керівництві НАТО останніми місяцями люблять використовувати такий образ: Північноатлантичний альянс перебуває у стані "жаби, яку повільно варять на вогні". Як зазначав [59], наприклад, Джеймс Аппатурай, ще п'ять років тому нинішній обсяг гібридних атак усі вважали б "абсолютно неприйнятним", але зараз це сприймається як само собою зрозуміле.
Читайте також: Спецпідрозділ ГРУ рф вербує диверсантів в ЄС через Telegram і TikTok [62]
Як європейські члени НАТО готуються жити з Трампом у Білому домі та протистояти гібридним атакам Кремля. Репортаж із форуму глав МЗС альянсу в Брюсселі
На думку Кіра Джайлза, проблема може бути, зокрема, в термінології: "Минуло вже десять років після того, як термін "гібридні загрози" вперше почали застосовувати до російських спецоперацій у Європі, і він втратив свою первісну корисність". "Прикметники, що описують цей вид війни, - гібридна, сіра зона, підпорогова і так далі - лише підтримують зручну ілюзію, що Росія не веде війну проти Європи", - зазначає співрозмовник "Нової-Європа". На його думку, від цієї ілюзії вже давно пора відмовитися.
Марек Кохв погоджується з тим, що насамперед країнам НАТО треба "повністю усвідомити, що Росія веде гібридну війну". Без цього, як він упевнений, будь-які колективні заходи стримування і далі залишатимуться половинчастими.
—
Микола Першин [63], оглядач європейської та міжнародної політики, опубліковано у виданні Нова газета Європа [64]
Читайте також:
Ссылки:
[1] https://argumentua.com/stati/obshchestvo/bezopasnost
[2] https://www.aklagare.se/en/media/press-releases/2025/february/prosecutor-revokes-decision-on-seized-ship/
[3] https://rus.err.ee/1609581484/jeksperty-aljans-ne-nachal-by-operaciju-po-zawite-kabelej-esli-by-povrezhdenie-ne-bylo-umyshlennym
[4] https://novayagazeta.eu/
[5] https://www.nato.int/cps/en/natohq/news_232122.htm
[6] https://www.wsj.com/world/europe/suspected-sabotage-of-deep-sea-cable-triggers-first-nato-led-response-337119ba?utm_source=chatgpt.com
[7] https://rus.postimees.ee/8183824/norvegiya-otpustila-sudno-s-rossiyskim-ekipazhem-svyazi-ego-s-obryvom-kabelya-na-dne-baltiki-ne-nashli
[8] https://argumentua.com/novini/zagroza-dlya-nternetu-ros-ya-mozhe-d-statisya-do-p-dvodnikh-kabel-v
[9] https://www.hs.fi/tutkiva/art-2000010992041.html
[10] https://www.euractiv.com/section/politics/news/bulgarian-shipping-company-denies-cable-sabotage-in-baltic-sea/
[11] https://www.lrt.lt/en/news-in-english/19/2472575/eleven-damaged-cables-in-15-months-what-is-happening-in-baltic-sea
[12] https://www.submarinenetworks.com/en/systems/intra-europe/sea-lion/c-lion1-breaks-in-the-baltic-sea,-no-evidence-of-intentional-damage
[13] https://www.submarinecablemap.com/submarine-cable/c-lion1
[14] https://www.lrt.lt/en/news-in-english/19/2416006/undersea-cable-between-lithuania-and-sweden-damaged-telia
[15] https://www.submarinecablemap.com/submarine-cable/bcs-east-west-interlink
[16] https://www.fingrid.fi/en/news/news/2024/fault-in-the-estlink-2-electricity-transmission-connection-between-finland-and-estonia-located-in-the-submarine-cable/?utm_source=chatgpt.com
[17] https://yle.fi/a/74-20133531
[18] https://www.baltictimes.com/lithuanian_official_on_attempts_to_damage_nordbalt__such_incidents_aren_t_accidental/
[19] https://www.submarinecablemap.com/submarine-cable/nordbalt
[20] https://www.presidentti.fi/niinisto/tiedote/tasavallan-presidentin-lausunto-vedenalaisen-infrastruktuurin-vaurioitumisesta/
[21] https://argumentua.com/novini/gibridna-pidvodna-viina-zagrozi-dlya-es
[22] https://www.welt.de/politik/ausland/article254577508/Ostsee-Tiefseekabel-offenbar-durchtrennt-Pistorius-vermutet-Sabotage.html
[23] https://www.globalsecurity.org/intell/library/news/2024/intell-241226-estonia-mfa01.htm
[24] https://rus.postimees.ee/8156367/premer-ministr-shvecii-v-intervyu-postimees-voyuyushchaya-za-evropu-ukraina-eto-otnyud-ne-tolko-simvolicheskiy-obraz?utm_source=chatgpt.com
[25] https://www.washingtonpost.com/world/2025/01/19/russia-baltic-undersea-cables-accidents-sabotage/
[26] https://cepa.org/article/choking-russias-shadow-fleet-in-the-baltic/
[27] https://www.marinetraffic.com/en/maritime-news/16/general/2025/11749/eagle-s-commercial-vessel-held-by-finland-suspected-of-sabot
[28] https://yle.fi/a/74-20138064
[29] https://www.scmp.com/news/china/diplomacy/article/3274120/china-admits-hong-hong-flagged-ship-destroyed-key-baltic-gas-pipeline-accident
[30] https://www.itu.int/en/mediacentre/Pages/PR-2024-11-29-advisory-body-submarine-cable-resilience.aspx
[31] https://t.me/MariaVladimirovnaZakharova/9643
[32] https://tass.ru/politika/22451201
[33] https://argumentua.com/novini/ros-isk-trauleri-navmisno-nishchat-p-dvodn-kabel-u-vodakh-norveg
[34] https://icds.ee/et/autor/marek-kohv-2/
[35] https://yle.fi/a/74-20137924
[36] https://edition.cnn.com/2025/01/27/europe/nato-defense-baltic-undersea-cables-intl-cmd/index.html
[37] https://www.nato.int/cps/en/natohq/opinions_232116.htm
[38] https://mc.nato.int/media-centre/news/2024/nato-officially-launches-new-nmcscui
[39] https://www.consilium.europa.eu/en/meetings/fac/2025/01/27/
[40] https://rus.tvnet.lv/8180341/povrezhdenie-kabelya-glava-mid-litvy-prizyvaet-evrosoyuz-poigrat-myshcami
[41] https://www.aa.com.tr/en/europe/german-foreign-minister-accuses-russia-of-carrying-out-hybrid-attacks-on-baltic-states/3263217
[42] https://www.eurointegration.com.ua/rus/news/2025/01/27/7203455/
[43] https://argumentua.com/novini/shche-chotiri-kabeli-zvyazku-shcho-zednuyut-finlyandiyu-ta-estoniyu-viishli-z-ladu
[44] https://www.politico.eu/article/estonia-extensive-cyber-attack-following-soviet-war-monument-removal/
[45] https://novayagazeta.ee/articles/2022/08/16/v-narve-nachalsia-demontazh-tanka-pamiatnika
[46] https://www.ft.com/content/37776b16-0b92-4a23-9f90-199d45d955c3
[47] https://novayagazeta.ee/articles/2024/04/30/finnair-na-mesiats-otmenila-reisy-v-tartu-iz-za-pomekh-s-gps-aviakompaniia-ishchet-sposoby-zakhodit-na-posadku-bez-signala-gps-news
[48] https://www.politico.eu/article/alexander-lukashenko-belarus-secret-program-to-undermine-the-eu/
[49] https://novayagazeta.eu/articles/2024/10/19/strategiia-zabora
[50] https://argumentua.com/reportazh/u-baltiiskomu-mori-znovu-poshkodzheno-pidvodnii-optovolokonnii-kabel-i-znovu-poryad-buli-k
[51] https://rus.postimees.ee/8183827/na-internet-platformah-navodyat-paniku-chto-posle-otklyucheniya-ot-brell-propadet-elektrichestvo
[52] https://ru.rebaltica.lv/archives/6225
[53] https://rus.err.ee/1609189220/v-avtomobiljah-ministra-vnutrennih-del-ljajenemetsa-i-glavreda-rus-delfi-shumakova-razbili-stekla
[54] https://rus.err.ee/1609258827/kapo-okna-v-avtomobile-glavy-mvd-byli-razbity-po-porucheniju-rossijskih-specsluzhb
[55] https://arileht.delfi.ee/artikkel/120346637/soome-elering-estlink-2-parandamine-on-keerukas
[56] https://argumentua.com/stati/gelsinska-komisiya-ssha-zaslukhala-svidkiv-i-viyavilos-shcho-deyaki-kraini-es-boyatsya-viznati
[57] https://www.nato.int/cps/en/natohq/topics_156338.htm
[58] https://www.chathamhouse.org/about-us/our-people/keir-giles
[59] https://news.sky.com/story/unconventional-russian-attack-could-cause-substantial-casualties-top-nato-official-warns-13281003
[60] https://www.nato.int/cps/on/natohq/topics_156338.htm
[61] https://www.hybridcoe.fi/wp-content/uploads/2024/05/20240530-Hybrid-CoE-Working-Paper-32-Russias-hybrid-threat-tactics-WEB.pdf
[62] https://argumentua.com/novini/spetspidrozdil-gru-rf-verbue-diversantiv-v-es-cherez-telegram-i-tiktok
[63] https://novayagazeta.eu/authors/702
[64] https://novayagazeta.eu/articles/2025/02/07/kabel-razorvalsia
[65] https://argumentua.com/novini/yak-gru-p-driva-vropu-boshirov-chep-ga-ta-iogo-kolegi-vlashtovuvali-divers-do-s-z-2011-roku-t
[66] https://argumentua.com/stati/novi-agenti-khaosu-putina-yak-zrostayuchii-zagin-rosiiskikh-diversantiv-i-vbivts-zagrozhue-zak
[67] https://argumentua.com/novini/rozv-dka-poperedzha-shcho-rashisti-planuyut-divers-po-vs-i-vrop-financial-times
[68] https://argumentua.com/reportazh/put-nska-ros-ya-ma-nam-ri-provoditi-divers-na-kritichno-vazhliv-i-nfrastruktur-u-p-vn-chno
[69] https://argumentua.com/novini/insider-kolishn-i-radyanskii-v-iskovii-iogo-druzhina-z-ki-va-organ-zovuvali-v-vrop-divers
[70] https://argumentua.com/novini/v-avstralii-zatrimali-rosiyanku-yaka-shpiguvala-dlya-gru
[71] https://argumentua.com/stati/ubiitsa-kreml-ot-trotskogo-do-litvinenko-ot-meksiki-do-katara
[72] https://argumentua.com/novosti/kolishn-i-spetsprokuror-myuller-pro-vtruchannya-ros-u-vibori-voni-roblyat-tse-zaraz
[73] https://argumentua.com/novosti/put-n-vikoristovuvav-derkacha-dlya-vtruchannya-v-amerikansk-vibori-rozv-dka-ssha